





Collega sistemi affidabili con credenziali API con autorizzazioni limitate e webhook firmati.
Prima di iniziare
- Identifica l’integrazione affidabile e il destinatario HTTPS.
- Prepara un’archiviazione sicura dei segreti e la gestione dei nuovi tentativi.
Proteggi le credenziali API
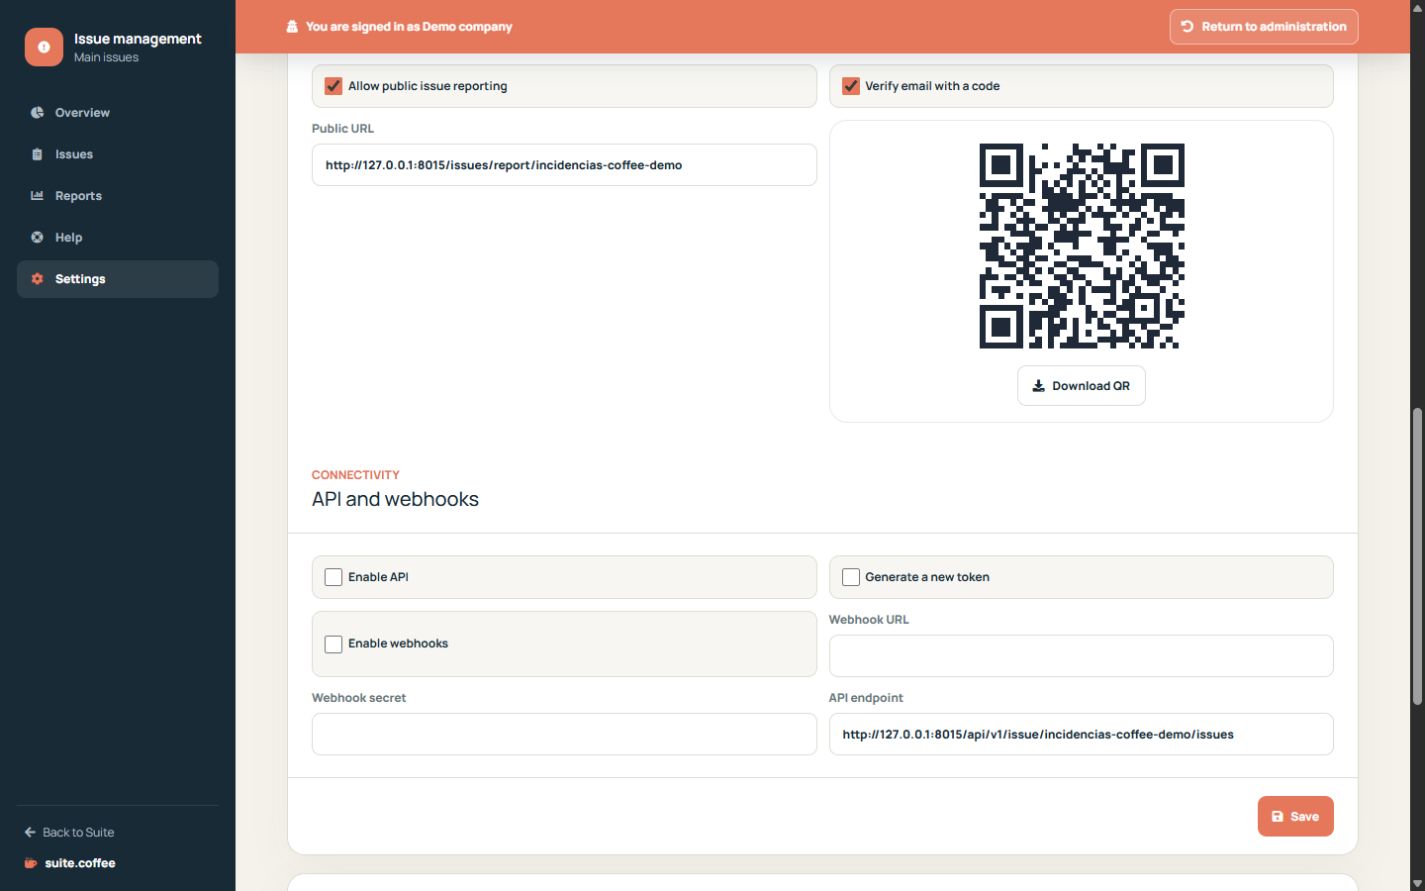
Abilita l’API e genera un token solo per un’integrazione affidabile. Il token viene mostrato una sola volta; rigenerandolo, la credenziale precedente viene invalidata.
Usa concorrenza e ambito
L’API elenca, crea, legge, aggiorna e modifica lo stato solo all’interno dell’istanza con public slug. Quando aggiorni, invia la versione corrente del blocco per rilevare scritture obsolete.
Verifica la consegna dei webhook
Configura un destinatario HTTPS e un segreto. Le consegne sono firmate e i tentativi restano visibili per facilitare la diagnosi. Un webhook è una notifica, non la prova che il sistema remoto abbia elaborato l’evento.
Procedura
- Apri Connettività in Impostazioni.
- Abilita l’API solo per un consumer affidabile.
- Genera e archivia in modo sicuro il token monouso.
- Configura l’URL e il segreto del webhook HTTPS.
- Verifica firme, nuovi tentativi e cronologia delle consegne.
Controllo finale
- Il token è archiviato fuori da log e screenshot.
- Gli aggiornamenti inviano la versione corrente del blocco.
- Il destinatario verifica ogni firma.
Suggerimento: Un webhook consegnato dimostra il trasporto, non che il sistema remoto abbia completato la propria elaborazione.