





Güvenilir sistemleri kapsamı belirlenmiş API kimlik bilgileri ve imzalı webhook gönderimiyle bağlayın.
Başlamadan önce
- Güvenilir entegrasyonu ve HTTPS alıcısını belirleyin.
- Güvenli gizli bilgi depolamayı ve yeniden deneme işlemlerini hazırlayın.
API kimlik bilgilerini koruyun
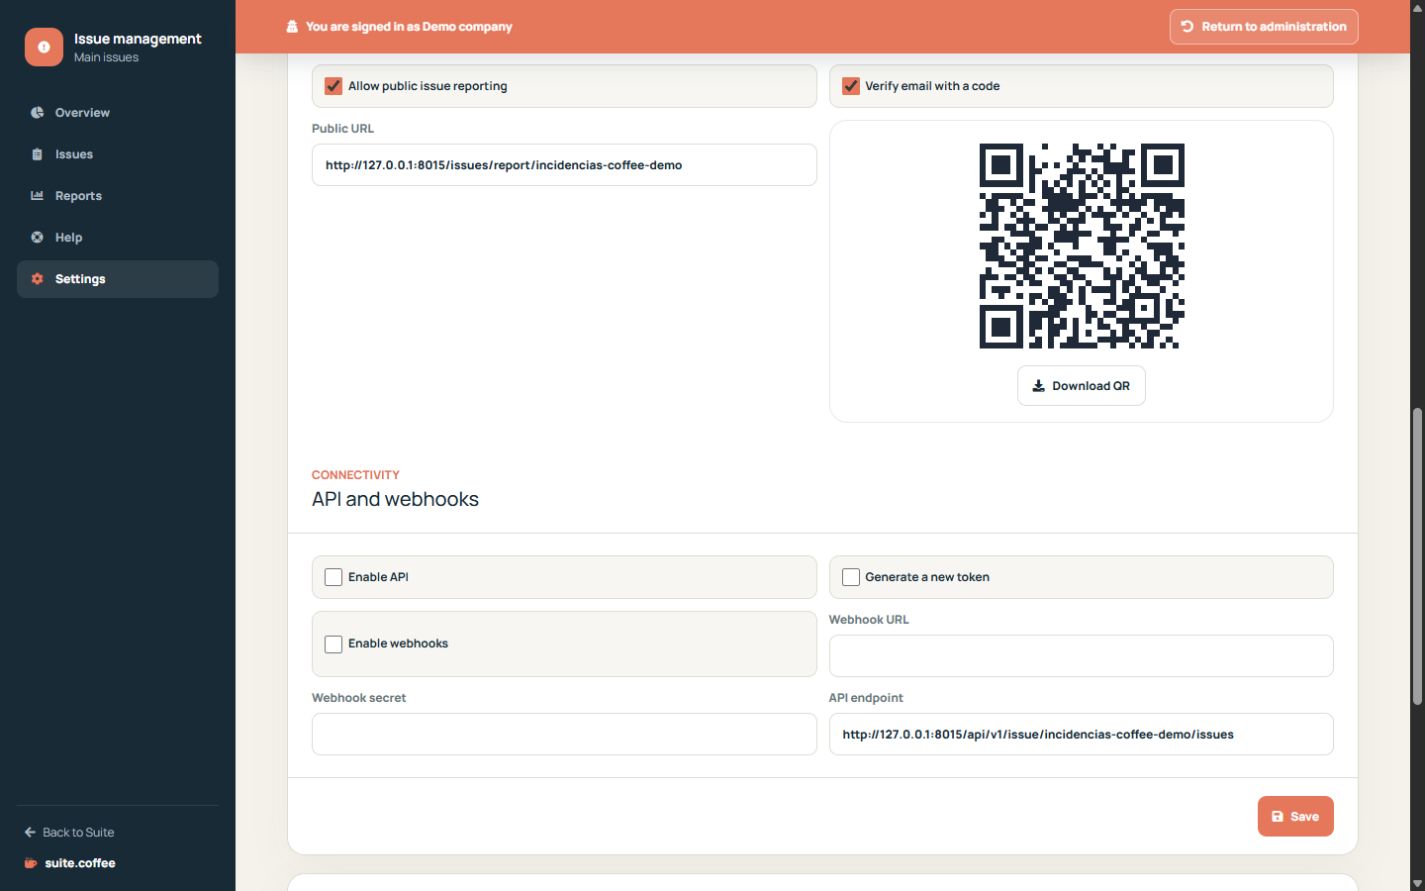
API'yi yalnızca güvenilir bir entegrasyon için etkinleştirin ve belirteç oluşturun. Belirteç yalnızca bir kez gösterilir; yenileme işlemi önceki kimlik bilgisini geçersiz kılar.
Eşzamanlılık ve kapsamı kullanın
API, yalnızca genel slug'lı örnek içinde listeleme, oluşturma, okuma, güncelleme ve durum değişikliği işlemlerine izin verir. Eski yazma işlemlerini tespit etmek için güncelleme sırasında geçerli kilit sürümünü gönderin.
Webhook gönderimini doğrulayın
Bir HTTPS alıcısı ve gizli anahtar yapılandırın. Gönderimler imzalıdır ve tanılama için denemeler görünür durumda kalır. Webhook bir bildirimdir; uzak sistemin olayı işlediğini kanıtlamaz.
Adım adım
- Ayarlar'da Bağlantı'yı açın.
- API'yi yalnızca güvenilir bir tüketici için etkinleştirin.
- Tek kullanımlık belirteci oluşturup güvenle saklayın.
- HTTPS webhook URL'sini ve gizli anahtarı yapılandırın.
- İmzaları, yeniden denemeleri ve gönderim geçmişini doğrulayın.
Son kontrol
- Belirteç günlüklerin ve ekran görüntülerinin dışında saklanıyor.
- Güncellemeler geçerli kilit sürümünü gönderiyor.
- Alıcı her imzayı doğruluyor.
İpucu: Gönderilen webhook aktarımın gerçekleştiğini kanıtlar; uzak sistemin kendi işlemini tamamladığını değil.