





Połącz zaufane systemy za pomocą ograniczonych poświadczeń API i podpisanych webhooków.
Zanim zaczniesz
- Zidentyfikuj zaufaną integrację i odbiornik HTTPS.
- Przygotuj bezpieczne przechowywanie sekretów i obsługę ponowień.
Chroń poświadczenia API
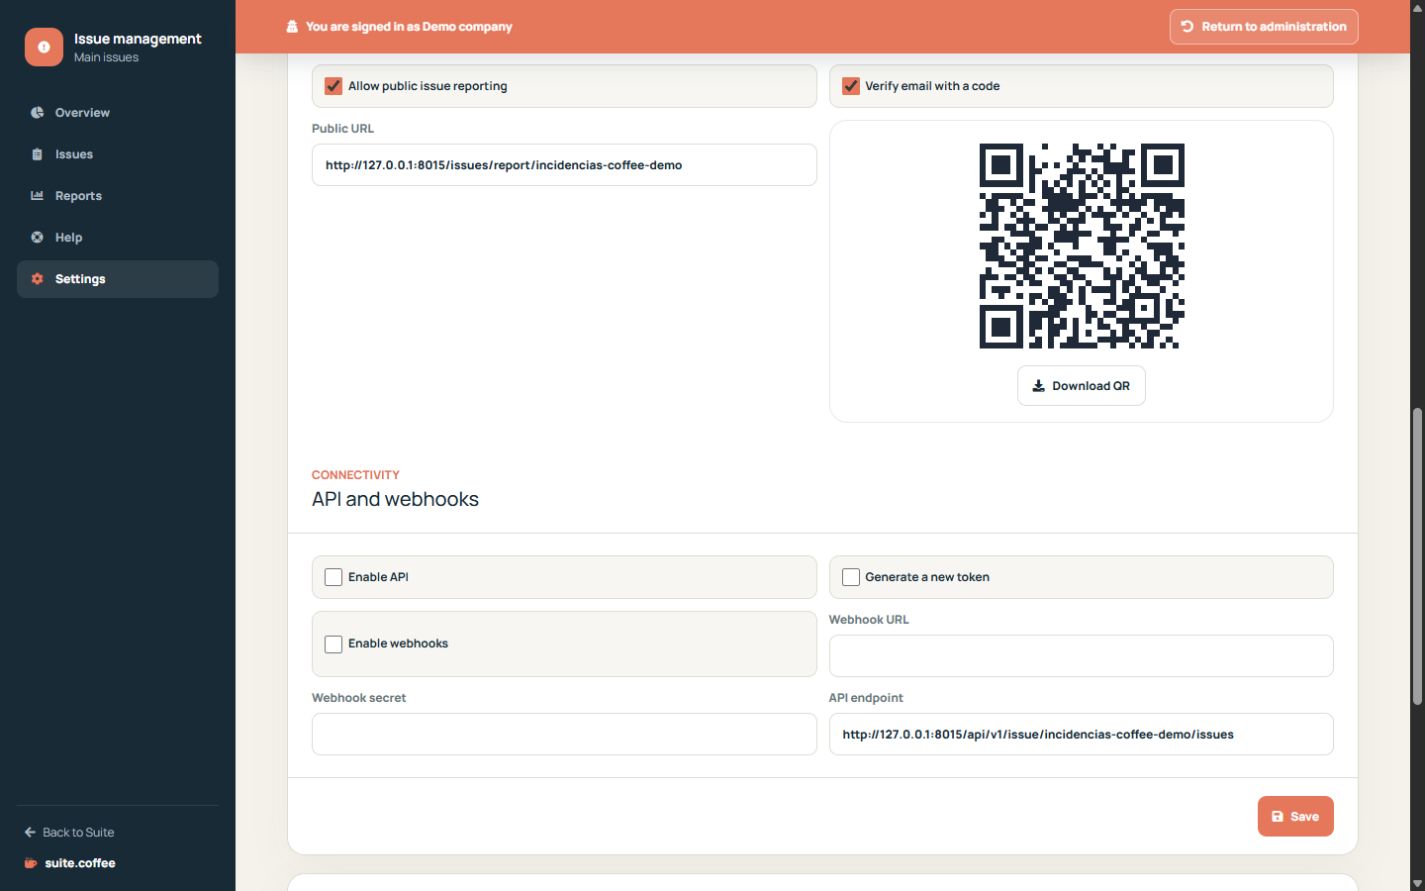
Włącz API i wygeneruj token wyłącznie dla zaufanej integracji. Token jest wyświetlany tylko raz; jego rotacja unieważnia poprzednie poświadczenie.
Stosuj współbieżność i zakres
API wyświetla, tworzy, odczytuje, aktualizuje i zmienia status wyłącznie w obrębie instancji oznaczonej publicznym slugiem. Podczas aktualizacji prześlij bieżącą wersję blokady, aby wykrywać nieaktualne zapisy.
Weryfikuj dostarczanie webhooków
Skonfiguruj odbiornik HTTPS i sekret. Dostarczane wiadomości są podpisywane, a próby pozostają widoczne na potrzeby diagnostyki. Webhook jest powiadomieniem, a nie dowodem przetworzenia zdarzenia przez system zdalny.
Instrukcja krok po kroku
- Otwórz sekcję Łączność w Ustawieniach.
- Włącz API tylko dla zaufanego odbiorcy.
- Wygeneruj jednorazowy token i bezpiecznie go przechowaj.
- Skonfiguruj adres URL webhooka HTTPS i sekret.
- Zweryfikuj podpisy, ponowienia i historię dostarczania.
Kontrola końcowa
- Token jest przechowywany poza dziennikami i zrzutami ekranu.
- Aktualizacje przesyłają bieżącą wersję blokady.
- Odbiornik weryfikuje każdy podpis.
Wskazówka: Dostarczony webhook potwierdza transmisję, ale nie to, że system zdalny zakończył własne przetwarzanie.