





使用范围受限的 API 凭据和签名 Webhook 交付,连接受信任的系统。
开始前
- 确认受信任的集成系统和 HTTPS 接收端。
- 准备安全的密钥存储和重试处理机制。
保护 API 凭据
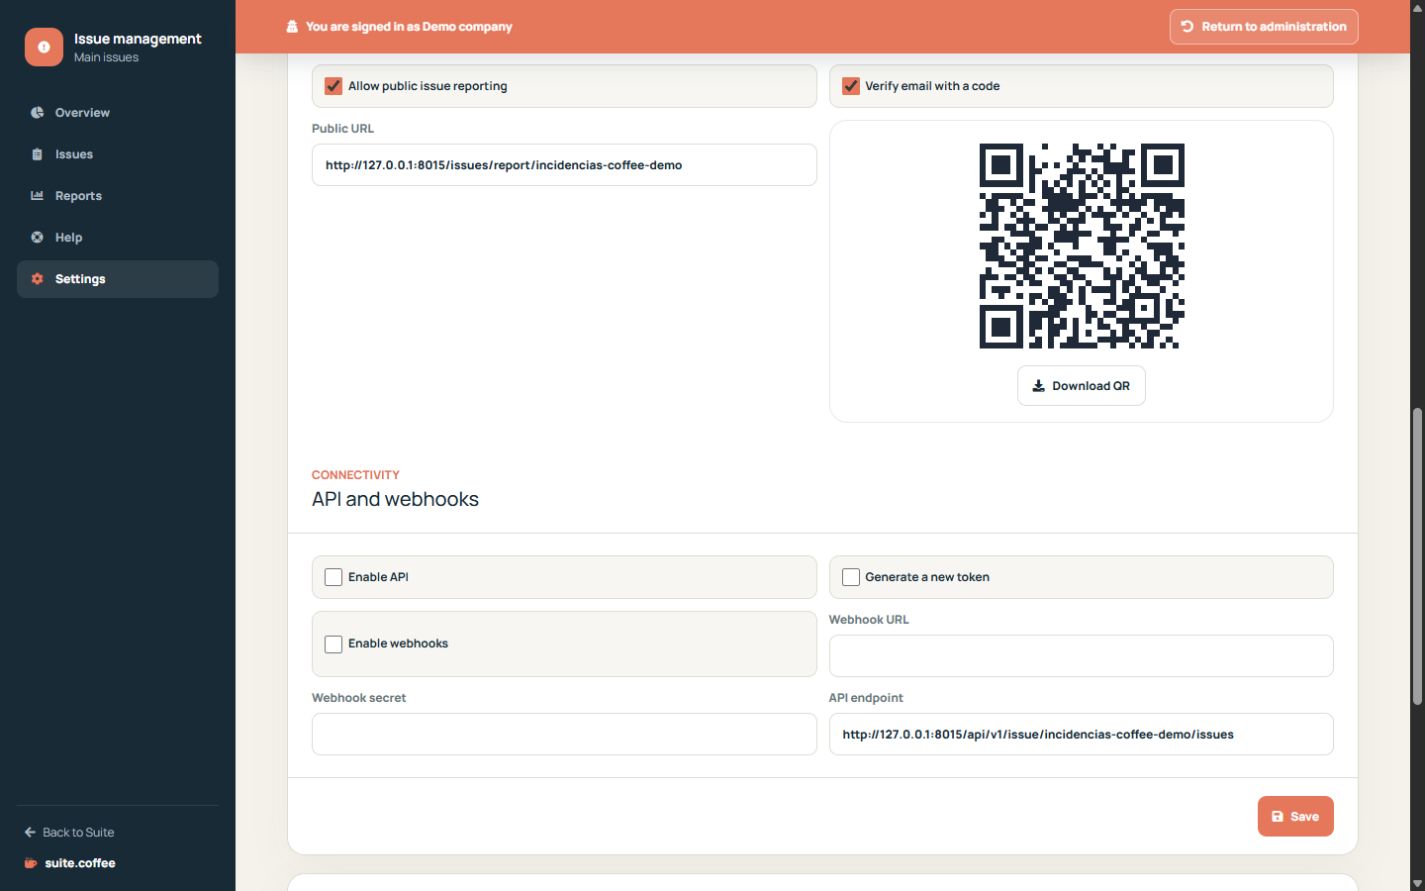
仅为受信任的集成启用 API 并生成令牌。令牌只显示一次;轮换令牌会使之前的凭据失效。
使用并发控制和作用域
API 只能在 public-slug 实例内列出、创建、读取、更新记录和变更状态。更新时请发送当前锁版本,以检测过期写入。
验证 Webhook 交付
配置 HTTPS 接收端和密钥。交付内容带有签名,尝试记录会持续显示以便诊断。Webhook 是通知,不代表远程系统已处理该事件。
操作步骤
- 在设置中打开“连接”。
- 仅为受信任的使用方启用 API。
- 生成一次性令牌并安全存储。
- 配置 HTTPS Webhook URL 和密钥。
- 验证签名、重试和交付历史。
最终检查
- 令牌未存储在日志或截图中。
- 更新请求发送了当前锁版本。
- 接收端验证每个签名。
提示:Webhook 已交付只能证明传输成功,不能证明远程系统已完成自身处理。