





Conecte sistemas confiáveis usando credenciais de API com escopo definido e entrega de webhooks assinados.
Antes de começar
- Identifique a integração confiável e o receptor HTTPS.
- Prepare um armazenamento seguro de segredos e o tratamento de novas tentativas.
Proteja as credenciais da API
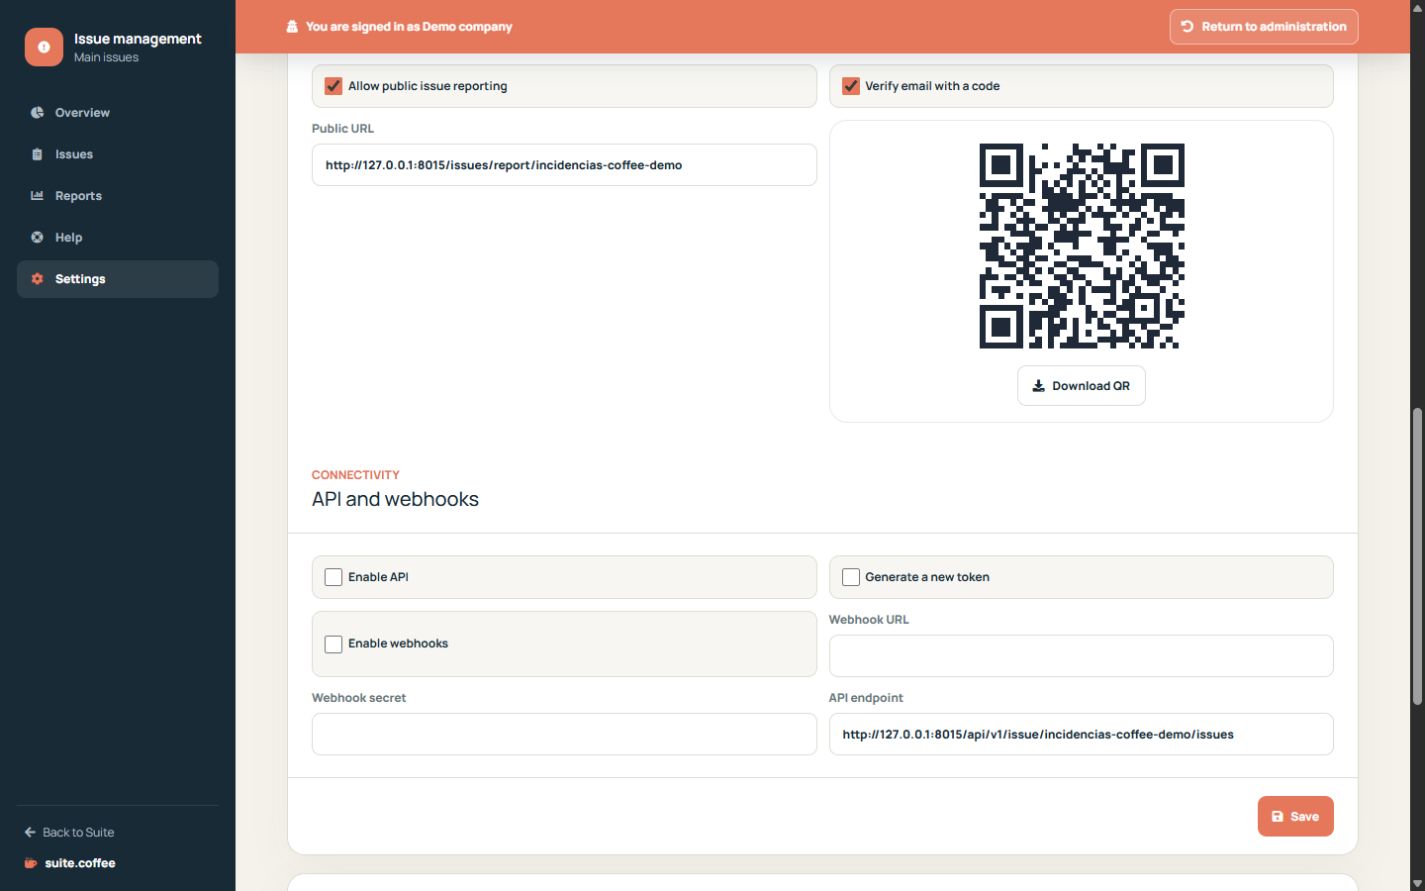
Ative a API e gere um token somente para uma integração confiável. O token é exibido uma única vez; a rotação dele invalida a credencial anterior.
Use concorrência e escopo
A API lista, cria, lê, atualiza e altera o status somente dentro da instância identificada pelo slug público. Envie a versão atual do bloqueio ao atualizar para detectar gravações obsoletas.
Verifique a entrega dos webhooks
Configure um receptor HTTPS e um segredo. As entregas são assinadas e as tentativas permanecem visíveis para diagnóstico. Um webhook é uma notificação, não uma prova de que o sistema remoto processou o evento.
Passo a passo
- Abra Conectividade em Configurações.
- Ative a API somente para um consumidor confiável.
- Gere e armazene o token de uso único com segurança.
- Configure a URL e o segredo do webhook HTTPS.
- Verifique as assinaturas, as novas tentativas e o histórico de entregas.
Verificação final
- O token está armazenado fora de logs e capturas de tela.
- As atualizações enviam a versão atual do bloqueio.
- O receptor verifica todas as assinaturas.
Dica: Um webhook entregue comprova o transporte, não que o sistema remoto concluiu o próprio processamento.