





範囲を限定したAPI認証情報と署名付きWebhook配信で、信頼できるシステムを接続します。
始める前に
- 信頼できる連携先とHTTPS受信エンドポイントを確認します。
- 安全な秘密情報の保管方法と再試行処理を準備します。
API認証情報を保護する
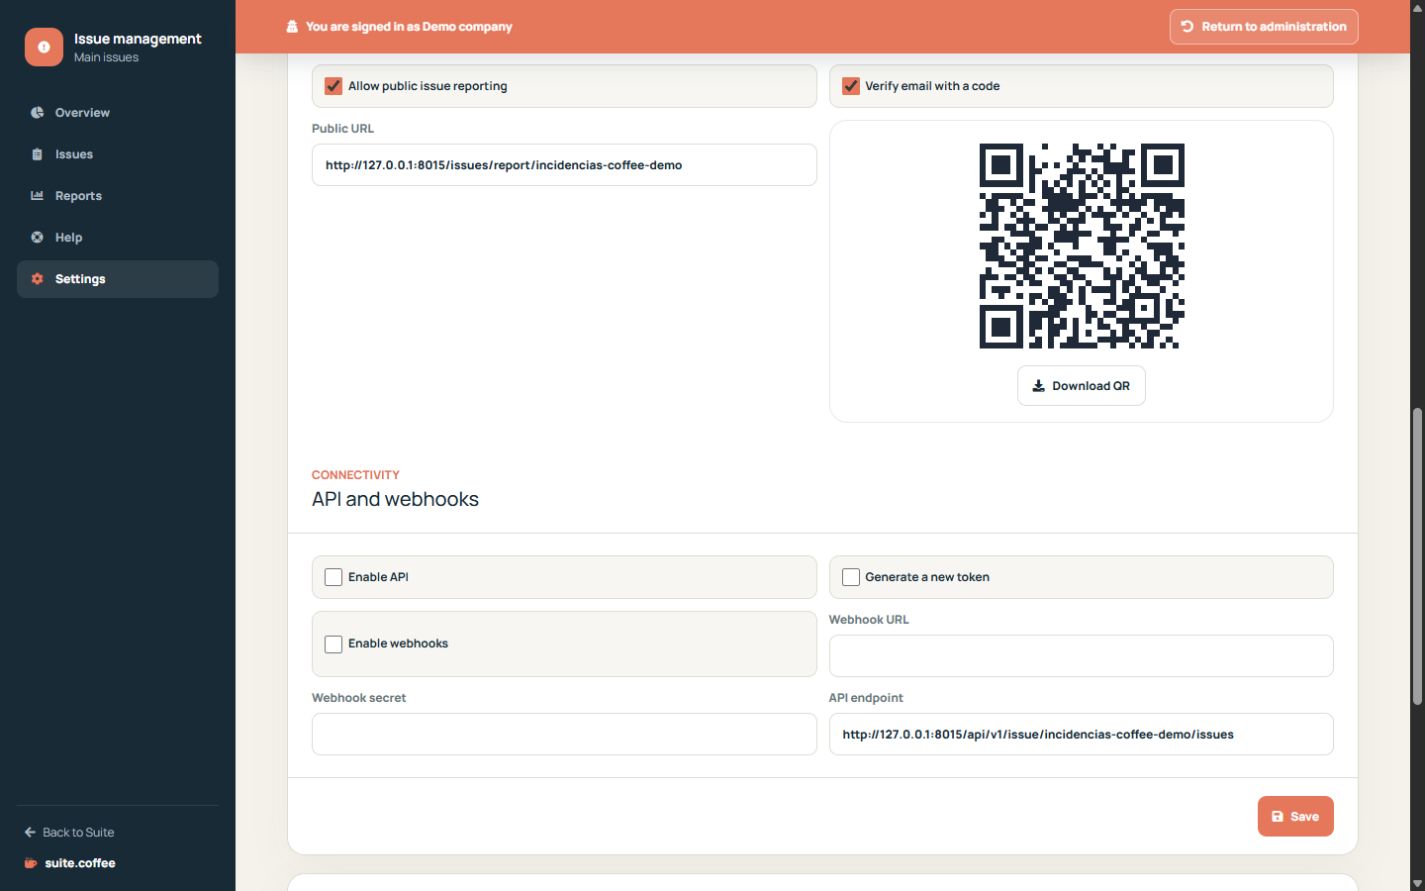
信頼できる連携先にのみAPIを有効にし、トークンを生成します。トークンは一度しか表示されません。ローテーションすると以前の認証情報は無効になります。
同時実行と範囲を管理する
APIで一覧表示、作成、取得、更新、ステータス変更を行えるのは、公開スラッグで指定したインスタンス内だけです。古い書き込みを検出するため、更新時には現在のロックバージョンを送信します。
Webhook配信を確認する
HTTPS受信エンドポイントとシークレットを設定します。配信には署名が付与され、診断用に試行履歴を確認できます。Webhookは通知であり、接続先システムがイベントを処理した証明ではありません。
手順
- 設定で「Connectivity」を開きます。
- 信頼できる利用者に対してのみAPIを有効にします。
- 一度だけ表示されるトークンを生成し、安全に保管します。
- HTTPSのWebhook URLとシークレットを設定します。
- 署名、再試行、配信履歴を確認します。
最終確認
- トークンをログやスクリーンショットに保存していません。
- 更新時に現在のロックバージョンを送信しています。
- 受信側ですべての署名を検証しています。
ヒント: Webhookが配信されたことは、通信が成功したことを示すだけで、接続先システムが処理を完了したことを示すものではありません。