





Hubungkan sistem tepercaya menggunakan kredensial API dengan cakupan terbatas dan pengiriman webhook bertanda tangan.
Sebelum memulai
- Identifikasi integrasi tepercaya dan penerima HTTPS.
- Siapkan penyimpanan rahasia yang aman serta penanganan percobaan ulang.
Lindungi kredensial API
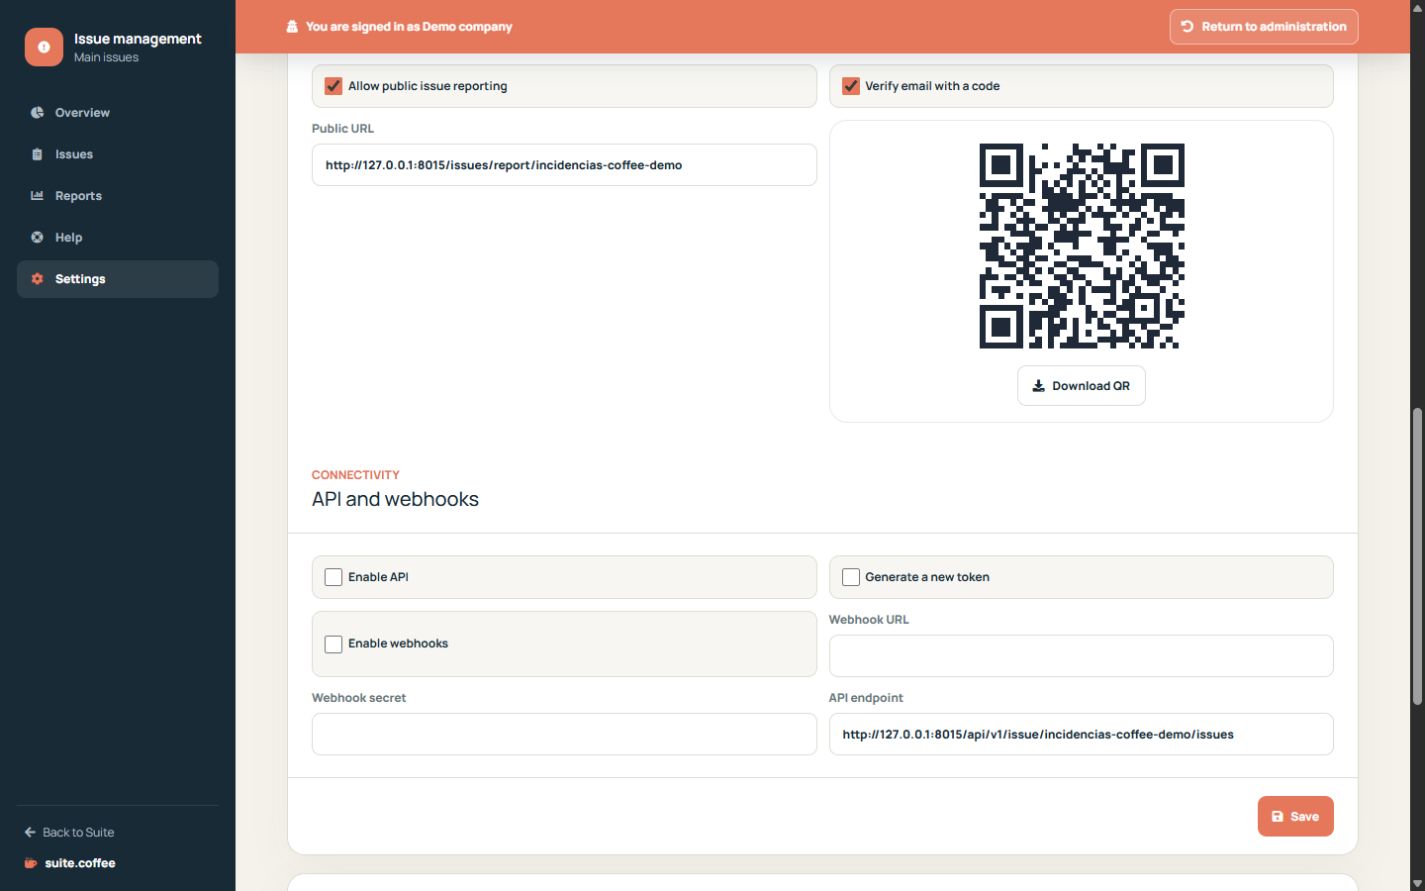
Aktifkan API dan buat token hanya untuk integrasi tepercaya. Token hanya ditampilkan sekali; penggantian token akan membatalkan kredensial sebelumnya.
Gunakan konkurensi dan cakupan
API hanya mencantumkan, membuat, membaca, memperbarui, dan mengubah status di dalam instans dengan slug publik. Kirim versi kunci terbaru saat memperbarui untuk mendeteksi penulisan yang sudah usang.
Verifikasi pengiriman webhook
Konfigurasikan penerima HTTPS dan rahasia. Pengiriman ditandatangani dan percobaan tetap terlihat untuk diagnosis. Webhook adalah notifikasi, bukan bukti bahwa sistem jarak jauh telah memproses kejadian tersebut.
Langkah demi langkah
- Buka Konektivitas di Pengaturan.
- Aktifkan API hanya untuk konsumen tepercaya.
- Buat dan simpan token sekali pakai dengan aman.
- Konfigurasikan URL webhook HTTPS dan rahasia.
- Verifikasi tanda tangan, percobaan ulang, dan riwayat pengiriman.
Pemeriksaan akhir
- Token disimpan di luar log dan tangkapan layar.
- Pembaruan mengirimkan versi kunci terbaru.
- Penerima memverifikasi setiap tanda tangan.
Tips: Webhook yang terkirim membuktikan keberhasilan pengiriman, bukan bahwa sistem jarak jauh telah menyelesaikan pemrosesannya sendiri.